إضافة مفتاح SSH
خزّن مفاتيح SSH في وحدة التحكّم السحابية كي تُثبَّت تلقائيًا عند بناء خادم، بدل إرسال كلمة مرور جذر بالبريد.
أدر مفاتيح SSH في وحدة التحكّم السحابية. ينطبق على كل خوادم VPS والمخصّصة.
المصادقة بالمفاتيح أيسر وأأمن بكثير من كلمة المرور — فلا شيء يُخمَّن، والمفتاح الخاص لا يغادر جهازك أبدًا.
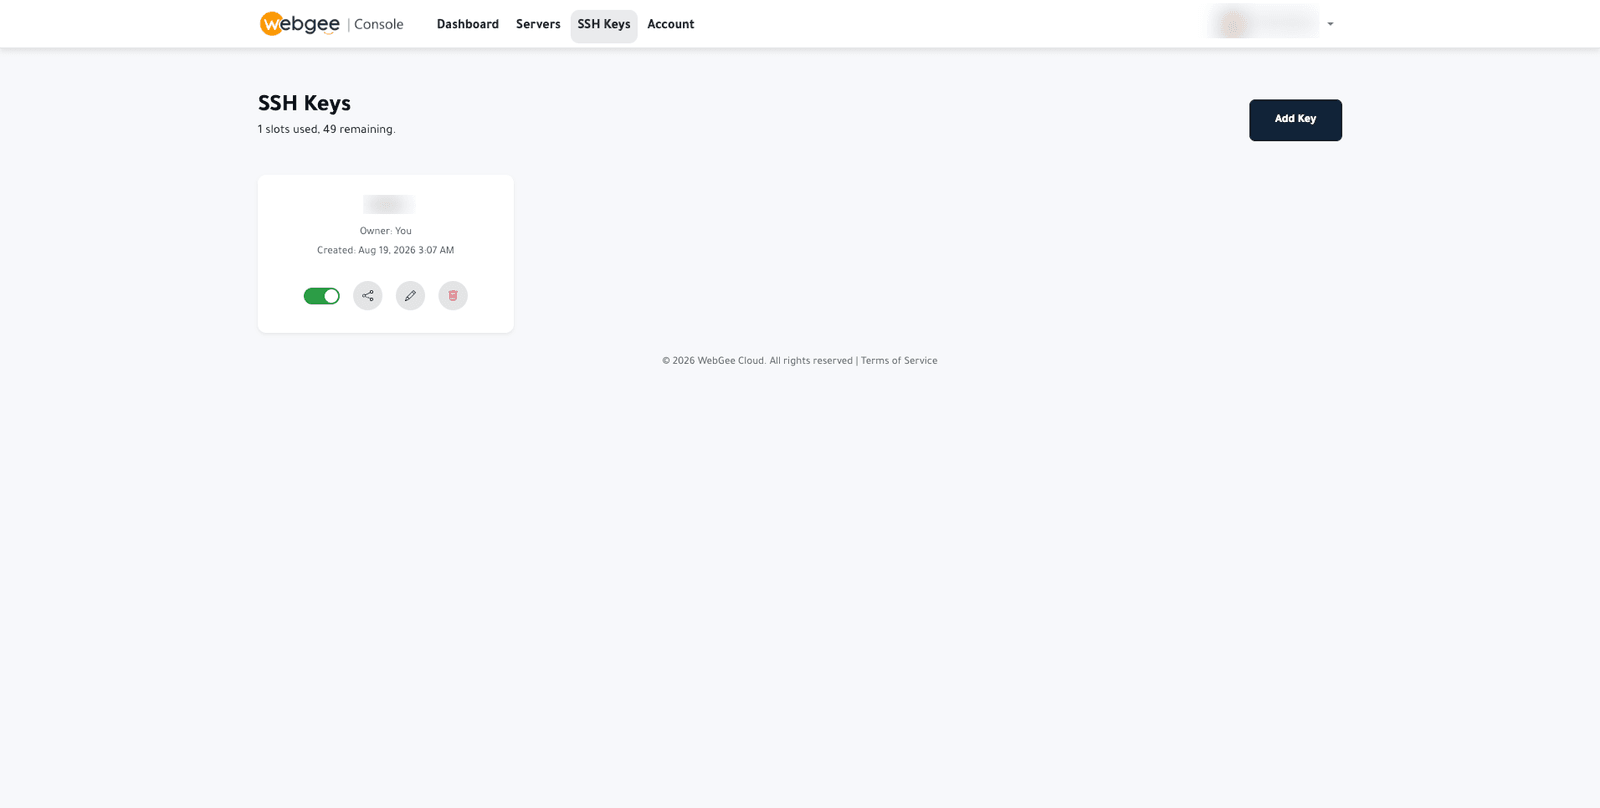
وتُدرَج المفاتيح بمالكها وتاريخ إنشائها. ولكل منها أدوات لتفعيله أو تعطيله، أو مشاركته، أو إعادة تسميته، أو حذفه. والمفتاح المعطَّل يبقى مخزَّنًا لكنه لا يُعرَض عند بناء خادم.
أضف مفتاحًا لديك بالفعل
الخيار الأفضل: فالمفتاح الخاص يُولَّد على جهازك ولا يُنقَل أبدًا.
وإن لم يكن لديك واحد بعد، فأنشئه محليًا أولًا:
ssh-keygen -t ed25519 -C "you@example.com"ثم:
- اختر Add Key.
- أدخل اسمًا تعرفه — أي جهاز يخصّه، لا أي خادم هو له.
- الصق المفتاح العام. على جهازك:
cat ~/.ssh/id_ed25519.pub - اختر Save.
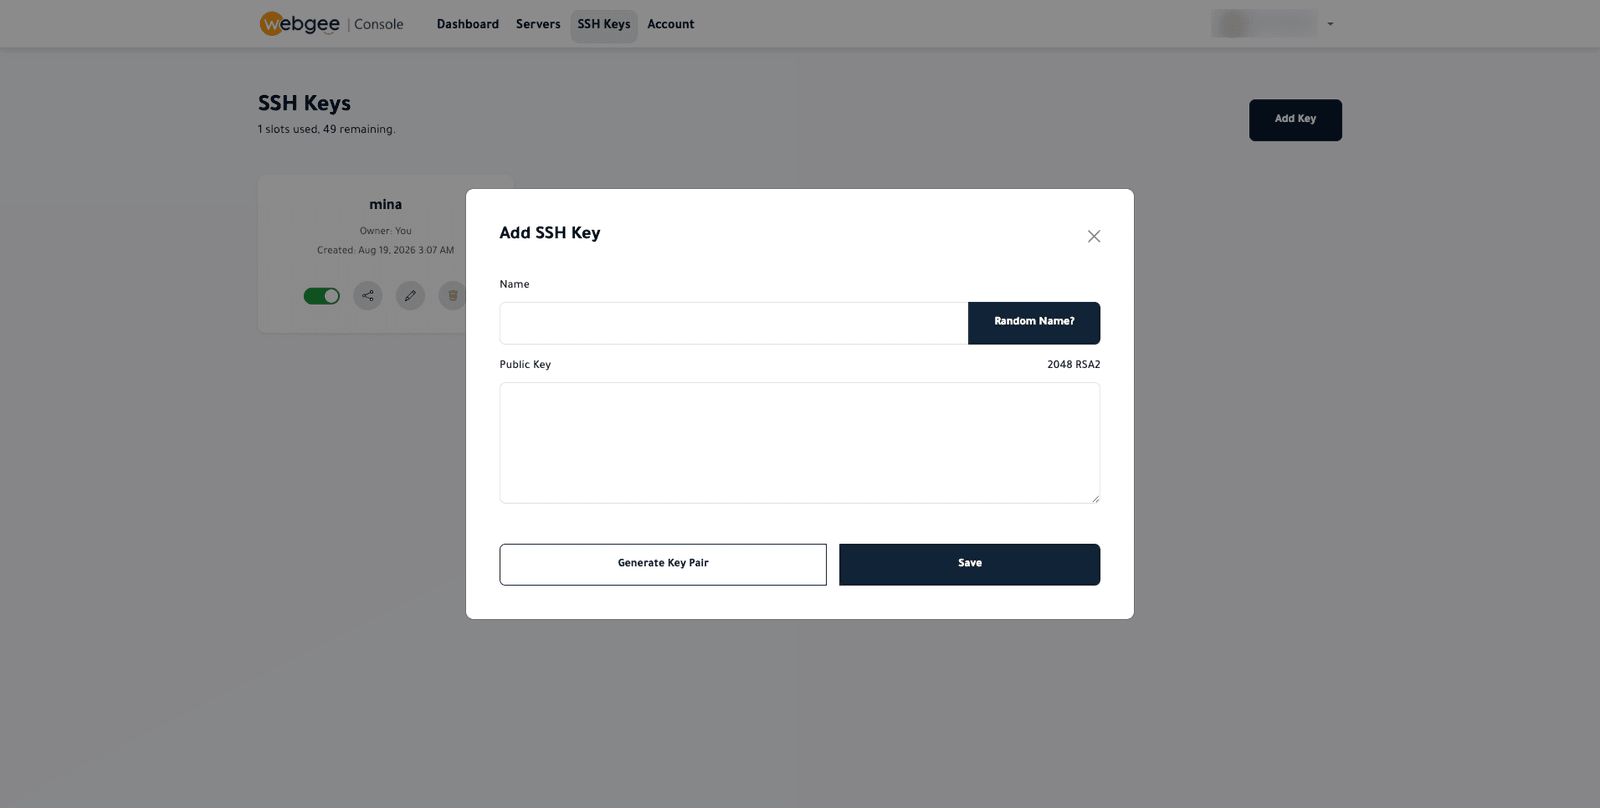
الصق المفتاح العام — ملف .pub، وهو سطر واحد يبدأ بـ ssh-ed25519 أو
ssh-rsa. ولا تلصق مفتاحًا خاصًا أبدًا. فكل ما يبدأ بـ
-----BEGIN OPENSSH PRIVATE KEY----- هو النصف الخاص ويجب أن يبقى على جهازك.
أو ولّد زوجًا هنا
استخدم هذا إن تعذّر عليك توليد مفتاح محليًا. وهو أضعف قليلًا، لأن المفتاح الخاص يُنشأ على جانب الخادم وعليه أن ينتقل إليك.
-
اختر Add Key، ثم Generate Key Pair.
-
اختر الخيارات:
الإعداد الموصى به نوع المفتاح ED25519 — حديث وقصير وقوي. ولا تستخدم RSA2 إلا إن كانت أداة تستخدمها لا تتعامل مع ed25519 حجم المفتاح لـ RSA2، 4096 بت. ولا ينطبق على ed25519 صيغة المفتاح الخاص OpenSSH لـ macOS ولينكس وويندوز الحديث. وPuTTY لـ PuTTY فقط -
اختر Generate.
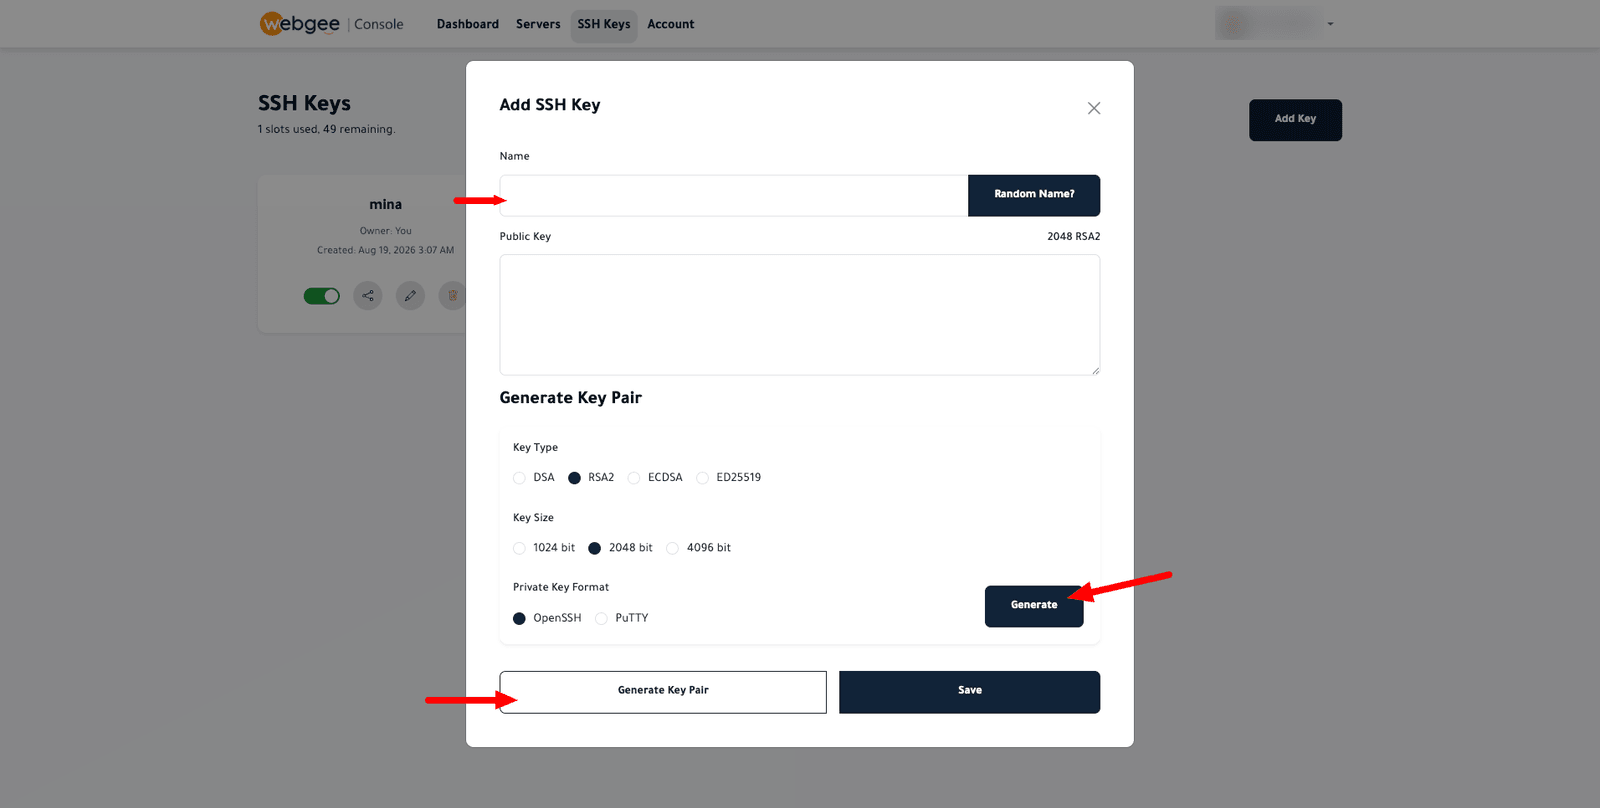
يُعرَض المفتاح الخاص مرة واحدة ولا يُخزَّن أبدًا. انسخه إلى مكان آمن —
~/.ssh/ على جهازك — قبل إغلاق النافذة. فإن فقدته صار زوج المفاتيح بلا فائدة
وعليك توليد آخر.
وعلى macOS أو لينكس، احفظه وقيّد صلاحياته، وإلا رفض SSH استخدامه:
chmod 600 ~/.ssh/your-key- اختر Save لتخزين النصف العام.
استخدام مفتاح
أرفق المفتاح عند إعادة بناء خادم. فيُثبَّت لمستخدم
root أثناء البناء، ولا تُرسَل كلمة مرور بالبريد.
ولإضافة مفتاح إلى خادم يعمل بالفعل، ألحق المفتاح العام بـ
~/.ssh/authorized_keys على الخادم نفسه — راجع
الاتصال عبر SSH.